
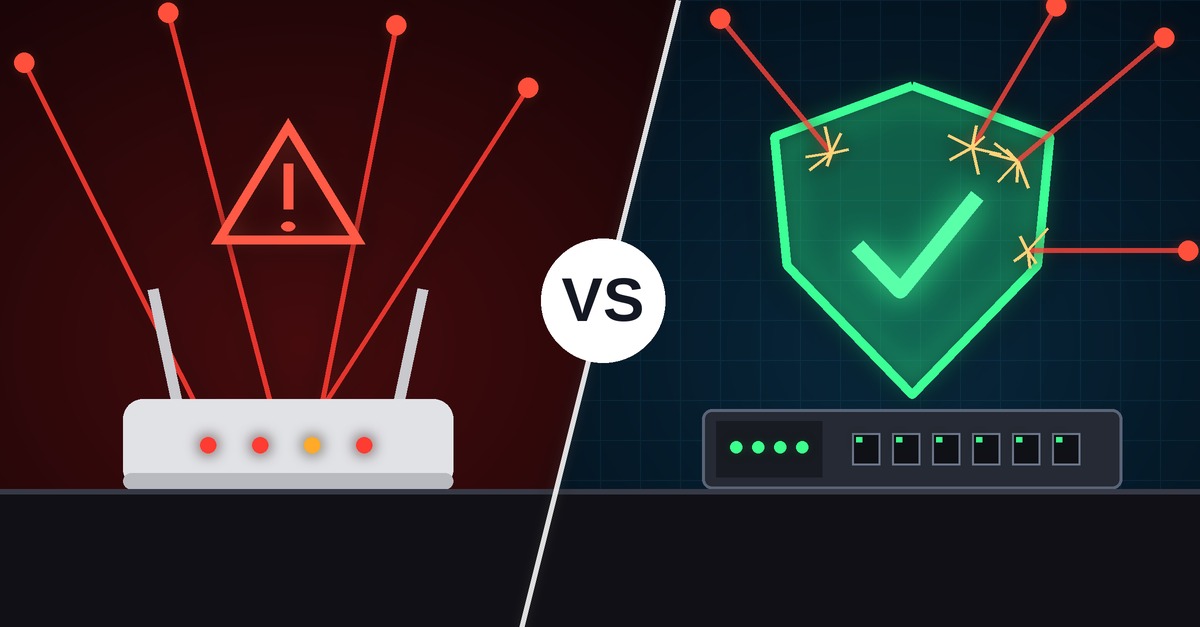
In molti uffici la sicurezza della rete è affidata a una scatola con le lucine, appoggiata su uno scaffale: il router dato dall'operatore insieme alla linea. Funziona, internet va, e quindi si dà per scontato che "ci sia anche il firewall".
In parte è vero: quasi tutti i router di serie hanno un filtro di base. Ma tra "avere un filtro" e "avere un firewall aziendale" c'è la stessa distanza che c'è tra la serratura della porta e un impianto di sicurezza.
Cosa fa il router dell'operatoreIl router di serie è progettato per un compito preciso: collegare la sede a internet nel modo più semplice possibile, per qualsiasi tipo di cliente.
Di solito fa bene queste cose:
- collega la linea (fibra, FTTC o FWA) alla rete dell'ufficio;
- assegna gli indirizzi ai dispositivi;
- blocca le connessioni non richieste che arrivano da internet;
- offre il WiFi.
Per una casa basta. Il problema è che un'azienda non è una casa: ha dati di clienti, dipendenti che lavorano da remoto, telefoni VoIP, telecamere, POS, ospiti che chiedono la password del WiFi, e un fermo costa denaro vero.
Cosa non fa (e che a un'azienda serve)Non riconosce gli attacchi. Il router lascia passare tutto ciò che sembra una connessione normale. Non guarda dentro il traffico e quindi non si accorge se un PC infetto sta comunicando con un server malevolo, o se qualcuno sta provando ad accedere a un servizio esposto. Un firewall aziendale con prevenzione delle intrusioni (IPS) analizza il traffico e blocca in tempo reale gli attacchi noti, con firme aggiornate di continuo.
Non filtra i siti pericolosi. Un clic sul link sbagliato in una mail di phishing e il PC si collega a un sito malevolo, senza che nessuno lo fermi. Un firewall può bloccare per tutta la rete i domini di malware e phishing, senza installare niente sui computer.
Non separa le reti. Nel router di serie, di solito, PC aziendali, stampanti, telecamere, telefoni personali dei dipendenti e WiFi ospiti stanno tutti sulla stessa rete. Se un dispositivo viene compromesso, può raggiungere tutti gli altri. Un firewall crea reti separate (VLAN): uffici, ospiti, telecamere e produzione si vedono solo se e quanto serve.
Non gestisce lo smart working in sicurezza. Per far lavorare qualcuno da casa, spesso si apre una porta sul router per il desktop remoto. È una delle vie d'ingresso più usate dagli attacchi. Un firewall offre VPN cifrate con doppia autenticazione: si accede alla rete dell'ufficio come se si fosse in sede, senza lasciare porte aperte verso internet.
Gestisce una linea sola. Se la linea cade, l'ufficio si ferma. Un firewall aziendale gestisce più linee insieme: con il failover il traffico passa da solo sulla linea di backup, con il bilanciamento le connessioni si distribuiscono su tutte le linee disponibili.
Non dà priorità a ciò che conta. Quando qualcuno avvia un download pesante, le chiamate VoIP iniziano a gracchiare. Un firewall assegna la priorità alla voce e alle applicazioni importanti.
Non registra niente di utile. Se succede qualcosa, il router raramente sa dirti cosa, quando e da dove. Un firewall tiene log e report sul traffico e manda avvisi sugli eventi importanti.
Non lo gestisce nessuno. È forse il punto più sottovalutato. Il router viene installato, funziona, e nessuno lo tocca più per anni: password di fabbrica, aggiornamenti mai fatti, regole aperte "temporaneamente" e mai richiuse.
Il confronto in breve Router di serie Firewall aziendale Collegamento a internet Sì Sì Blocco delle connessioni non richieste Base Regole su misura Riconoscimento degli attacchi (IPS) No Sì, con firme aggiornate Filtro dei siti malevoli No Sì, per tutta la rete Reti separate per ospiti, telecamere, uffici Raramente Sì VPN per smart working e sedi Limitata o assente Sì, con doppia autenticazione Più linee, failover e bilanciamento No Sì Priorità alle chiamate No Sì Log, report e avvisi Minimi Completi Qualcuno che lo segue nel tempo Nessuno Un tecnico Come capire cosa hai in ufficio: il test dei due minutiRispondi a queste domande.
- La rete dell'ufficio passa solo dal router dell'operatore? Se dietro non c'è un altro apparato dedicato alla sicurezza, molto probabilmente non hai un firewall aziendale.
- Il WiFi degli ospiti è sulla stessa rete dei PC aziendali? Se non lo sai, quasi sempre la risposta è sì.
- Chi lavora da casa come si collega? Se la risposta è "con il desktop remoto" o "con un programma di controllo remoto", c'è una porta aperta da verificare.
- Se cade la linea, cosa succede? Se la risposta è "ci fermiamo", manca il failover.
- Qualcuno ha cambiato la password di amministrazione del router? E quando è stato aggiornato l'ultima volta?
- Se ti chiedessero cosa è successo sulla rete ieri, sapresti rispondere? Senza log non c'è modo di saperlo.
Se hai risposto "non lo so" o "no" a due o più domande, la tua rete ha margini di miglioramento importanti.
Cosa fa KaliWallKaliWall è il firewall aziendale gestito di Kalitek. Si installa accanto alla linea che hai già, anche se è di un altro operatore, e aggiunge tutto quello che il router non fa:
- protezione dalle intrusioni;
- filtro dei siti malevoli;
- reti separate e WiFi ospiti con pagina di accesso;
- VPN con doppia autenticazione;
- failover e aggregazione delle linee;
- priorità alle chiamate;
- report e avvisi.
La differenza principale però non è tecnica: KaliWall lo installiamo in sede, lo configuriamo sulla tua azienda e lo seguiamo nel tempo, con aggiornamenti e monitoraggio. Non resta una scatola dimenticata sullo scaffale.
Un'avvertenza onesta: un firewall protegge il perimetro della rete, ma non sostituisce l'antivirus sui computer, i backup dei dati e la formazione del personale. Lavora insieme a loro.
Il primo passo è gratuitoSe il test dei due minuti ti ha lasciato qualche dubbio, partiamo da un'analisi gratuita della tua rete. Un tecnico Kalitek verifica come è collegato l'ufficio, dove sono i punti deboli e cosa cambierebbe con KaliWall. Nessun impegno, nessun call center.
👉 Richiedi l'analisi gratuita della tua rete oppure chiama il +39 0734 331818.